我是一名立志把细节说清楚的博主,欢迎【关注】🎉 ~
原创不易, 如果有帮助 ,记得【点赞】【收藏】 哦~ ❥(^_-)~
如有错误、疑惑,欢迎【评论】指正探讨,我会尽可能第一时间回复的,谢谢支持
如需在 VMware Workstation Pro 17 上新建 Linux 虚拟机(CentOS 7),请看文章:【虚拟机软件】 VMware Workstation Pro 17 新建 Linux 虚拟机教程(CentOS 7 版本)
更多同系列文章,请订阅查看顶部专栏。
准备工作
查看 子网掩码 和 网关IP

选择 VMnet8 后,再点击 NAT 设置 按钮。

记住 子网掩码 和 网关IP ,待会儿要用。
我们待会儿要设置的IP地址,要在子网IP–子网掩码,范围内。即:192.168.168.0 – 255.255.255.0,这个范围内。

登陆虚拟机,查看现在的 网口名称 和 IP地址。
- 现在查看 网口名称,待会儿编辑配置文件时称要用。
- 现在查看 IP地址,方便后面我们修改后,确认生效。

确认准备设置的虚拟机端口没有被占用
现在再用 Windows 本机,ping 刚刚查看的 虚拟机IP地址,发现请求超时,无法 ping 通。

调整设置
编辑配置文件
最后的 ens33 是网口名称,你需要根据自己系统的网口名称进行替换。
vi /etc/sysconfig/network-scripts/ifcfg-ens33
进入成功后,默认是浏览模式。现在只能看,不能修改。

按 i 键,进入编辑模式。

配置文件说明
要注意修改的选项:
TYPE=“Ethernet”
BOOTPROTO=“static” #修改分配地址的方式为 static
DEFROUTE=“yes”
PEERDNS=“yes”
PEERROUTES=“yes”
IPV4_FAILURE_FATAL=“no”
IPV6INIT=“yes”
IPV6_AUTOCONF=“yes”
IPV6_DEFROUTE=“yes”
IPV6_PEERDNS=“yes”
IPV6_PEERROUTES=“yes”
IPV6_FAILURE_FATAL=“no”
IPV6_ADDR_GEN_MODE=“stable-privacy”
NAME=“ens33”
UUID=“806195b4-946a-4b2c-b1c8-37f71c496261”
DEVICE=“ens33”
ONBOOT=“yes” #开机启动生效,设置为yes
要新增的选项:
#新增以下几个选项
IPADDR=192.168.168.101 #ip地址 自己设置 需要在虚拟机中虚拟网络编辑器中的网段范围中
NETMASK=255.255.255.0 #子网掩码
GATEWAY=192.168.55.2 #网关 需要和虚拟机中虚拟网络编辑器中的保持一致
DNS1=114.114.114.114
DNS2=8.8.8.8 #DNS 8.8.8.8 这是谷歌的 可以加多个dns服务器ip
修改完成,按 ESC 键,退出编辑模式,再打出 :wq 保存编辑。注意:使用小写字母。

完成配置,准备测试
重启虚拟机,准备测试。

查看虚拟机IP是不是我们设置的IP地址。确认设置的IP已生效。

ping www.baidu.com 测试外网连接是否正常。

查看 Windows 本机的IP地址。

用虚拟机 ping 本机IP地址,确认是否正常。

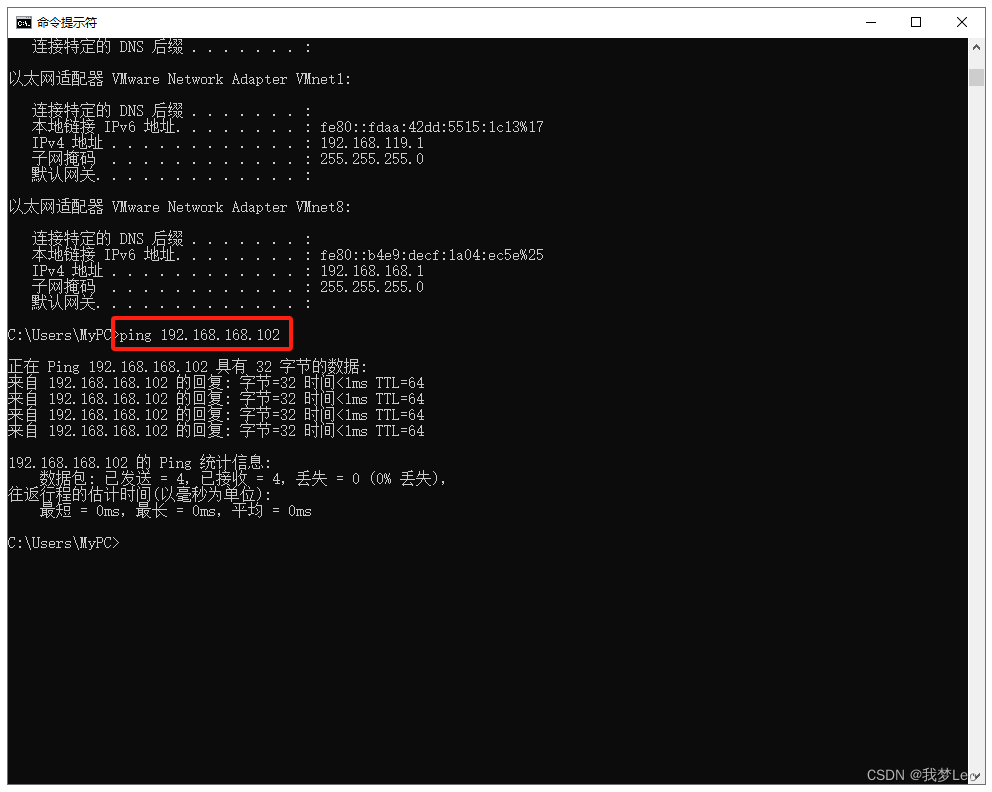
再用 Windows 本机 ping 虚拟机IP地址,确认是否正常。
使用命令终端连接服务器
其实 VMware 的命令终端(就是输入指令的黑白界面)并不算好用,强烈建议使用命令终端工具操作 Linux 系统。这里推荐结合Xshell 和 Xftp 两款软件使用。
-
Xshell复制粘贴方便。原 VMware 无法复制粘贴命令,只能手敲,很容易敲错长命令。 -
Xftp文件传输方便,直接传输、下载。VMware原生不支持,插件安装设置复杂。
具体操作请查看文章:【Xshell】Xshell 连接 Linux 服务器教程
相关体系化的环境搭建文章,建议订阅收录本文章的专栏(位置在文章开始的顶部位置)
我是一名立志把细节说清楚的博主,欢迎【关注】🎉 ~
原创不易, 如果有帮助 ,记得【点赞】【收藏】 哦~ ❥(^_-)~
如有错误、疑惑 ,欢迎【评论】指正探讨,我会尽可能第一时间回复的,谢谢支持