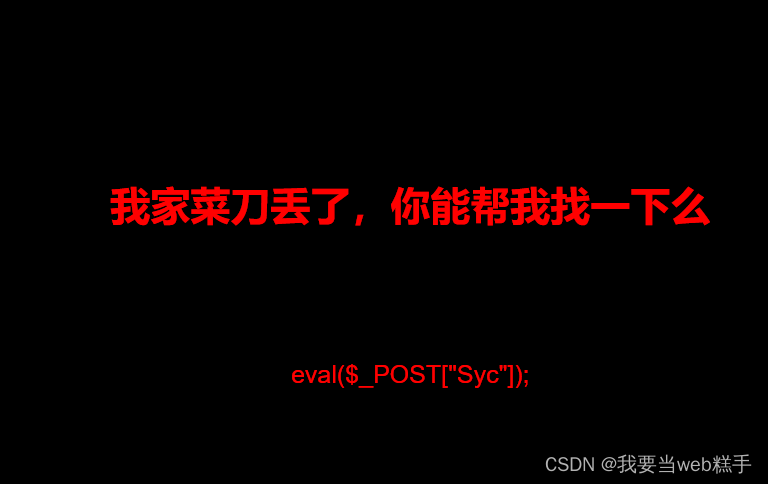
这种木马通常利用系统的漏洞或弱点进行渗透,例如未授权访问、文件上传漏洞、代码注入等。攻击者可以通过发送恶意请求,将一句话木马插入到目标系统的可执行文件、数据库、网页等位置,然后通过浏览器或其他工具访问木马文件,从而获取对受攻击系统的控制权。一句话木马的特点是使用简洁的语法和功能强大的命令执行功能,可以通过与恶意控制端进行通信,执行各种操作,例如上传/下载文件、执行系统命令、创建用户、修改文件权限等。提示我们用菜刀,我这里用的是蚁剑,这个Syc就是我们连接服务器的密码。连接上后查看根目录,看有没有flag。